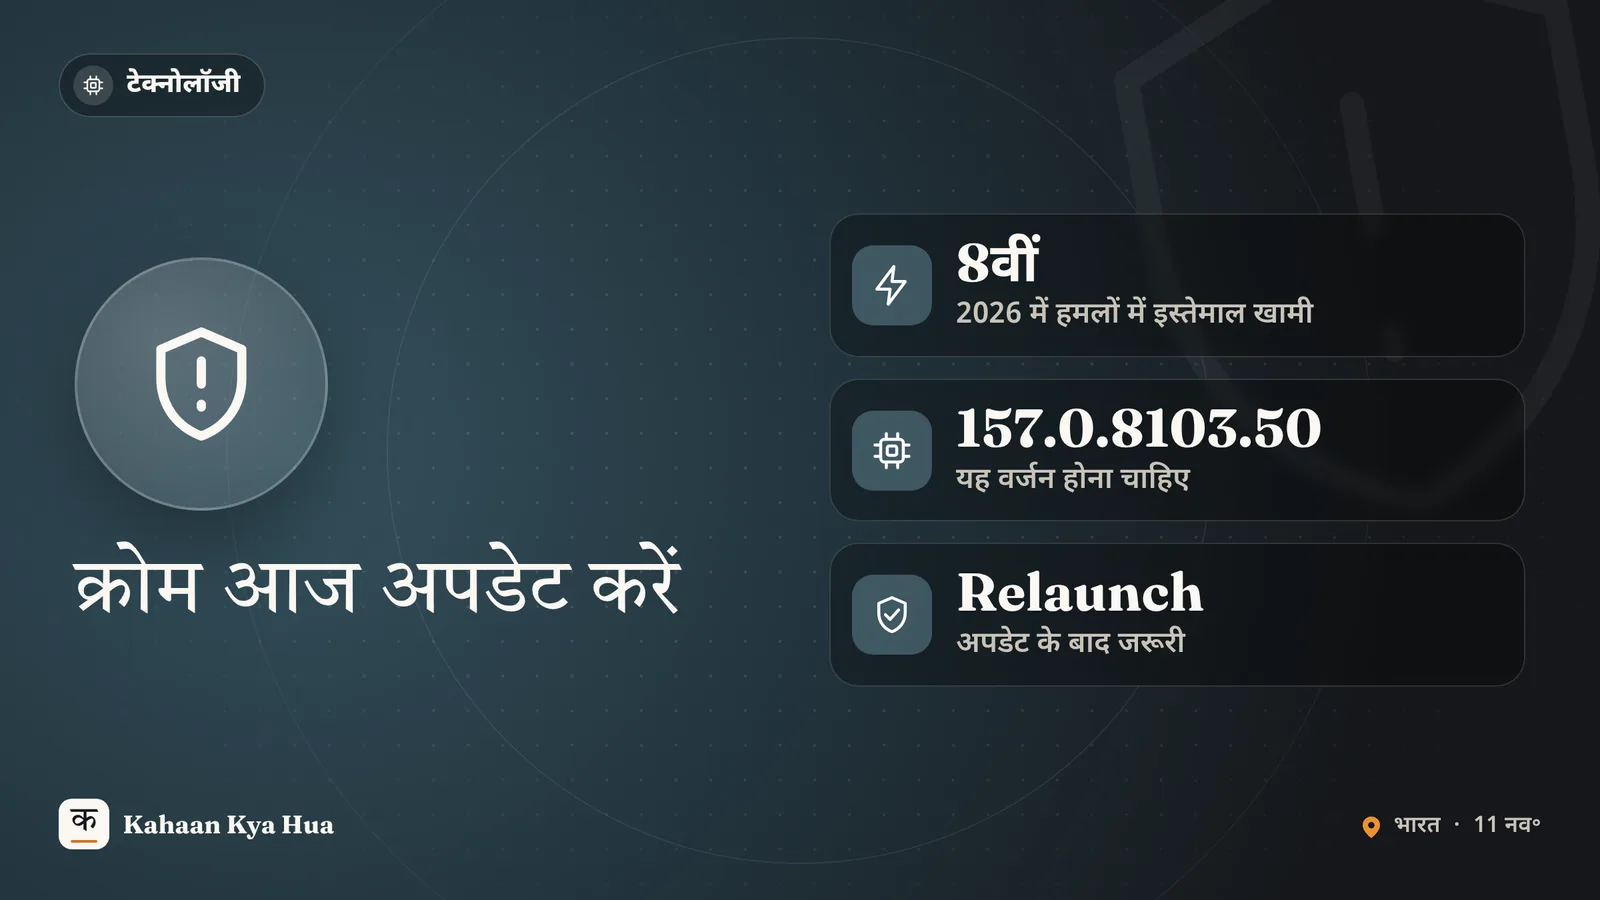
गूगल ने अपने क्रोम ब्राउज़र के लिए आपातकालीन अपडेट जारी किया है, ताकि एक ऐसी सुरक्षा खामी बंद की जा सके जिसका हमलावर पहले से इस्तेमाल कर रहे हैं। अगर आप लैपटॉप, डेस्कटॉप या एंड्रॉयड फोन पर क्रोम चलाते हैं तो आज ही अपना वर्जन जांच लें। यह सुधार क्रोम 157 का हिस्सा है, और सिक्योरिटी वीक व द रजिस्टर, दोनों के मुताबिक 2026 में क्रोम की यह आठवीं ऐसी खामी है जिसका हमलों में इस्तेमाल हुआ।
खामी क्या है
इस बग को CVE-2026-125350 नाम दिया गया है और इसे उच्च गंभीरता वाला माना गया है। यह क्रोम के XML हिस्से में "यूज-आफ्टर-फ्री" किस्म की गड़बड़ी है। आसान भाषा में, ब्राउज़र मेमोरी का एक हिस्सा छोड़ देने के बाद भी उसका इस्तेमाल करता रहता है। टेकलिशियस के अनुसार इससे हमलावर प्रोग्राम क्रैश करा सकता है या कुछ मामलों में डिवाइस पर अपना कोड चला सकता है।
एक अज्ञात शोधकर्ता ने 6 नवंबर को यह खामी गूगल को बताई और तीन दिन में पैच तैयार हो गया। सोमवार को जारी एडवाइजरी में गूगल ने माना कि इसका एक्सप्लॉइट असल दुनिया में मौजूद है। कंपनी ने यह नहीं बताया कि हमलों के पीछे कौन है, निशाना किन्हें बनाया गया, एक्सप्लॉइट पीड़ित तक कैसे पहुंचता है और कितने लोग प्रभावित हुए। द रजिस्टर के मुताबिक गूगल आमतौर पर तब तक ब्योरा रोके रखता है जब तक ज्यादातर यूजर अपडेट न कर लें, इसलिए आने वाले दिनों में और जानकारी आ सकती है। एडवाइजरी में बड़े पैमाने के अभियान का कोई संकेत नहीं है, फिर भी इंतजार करने की वजह नहीं है।
कौन सा वर्जन देखें
ठीक किए गए वर्जन विंडोज और मैक पर 157.0.8103.50 या 157.0.8103.51 हैं, और लिनक्स पर 157.0.8103.50। एंड्रॉयड के लिए गूगल ने क्रोम 157.0.8103.50 जारी किया है, जो अगले कुछ दिनों में प्ले स्टोर पर पहुंचेगा। गूगल का कहना है कि सबके पास अपडेट पहुंचने में कुछ दिन या हफ्ते लग सकते हैं, इसलिए अपडेट न दिखे तो बीच-बीच में जांचते रहें।
सिक्योरिटी वीक और द रजिस्टर के अनुसार क्रोम 157 का यही अपडेट आठ और खामियां भी ठीक करता है, जिनमें WebGL, फाइलसिस्टम, GPU, कंपोजिटिंग और V8 जावास्क्रिप्ट इंजन के उच्च गंभीरता वाले बग शामिल हैं। द रजिस्टर ने यह भी लिखा कि XML की एक और यूज-आफ्टर-फ्री खामी (CVE-2026-125346) ठीक हुई है, पर गूगल ने नहीं कहा कि उसका हमलों में इस्तेमाल हो रहा है।
एक मिनट में क्रोम कैसे अपडेट करें
- क्रोम खोलें और ऊपर दाईं ओर तीन बिंदुओं वाले मेन्यू पर क्लिक करें।
- "Help" में जाकर "About Google Chrome" चुनें।
- क्रोम अपने आप अपडेट खोजेगा और डाउनलोड कर लेगा।
- "Relaunch" दबाएं। ब्राउज़र दोबारा चालू होने के बाद ही पैच असर करता है।
एंड्रॉयड फोन पर प्ले स्टोर खोलें, क्रोम खोजें और "Update" दिखे तो दबाएं। न दिखे तो एक-दो दिन बाद फिर देखें।
दूसरे ब्राउज़र भी जद में
क्रोम अकेला नहीं है, कई ब्राउज़र उसी क्रोमियम कोड पर बने हैं। टेकलिशियस के अनुसार विवाल्डी ने 10 नवंबर की तारीख वाले डेस्कटॉप और एंड्रॉयड अपडेट जारी कर दिए हैं। रिपोर्ट लिखे जाने तक माइक्रोसॉफ्ट एज, ब्रेव और ओपेरा के पैच की पुष्टि नहीं हुई थी। इनमें से कोई चलाते हैं तो ब्राउज़र की अपडेट जांच चलाएं और जो मिले, इंस्टॉल कर लें। बहुत से भारतीय यूजर दफ्तर के लैपटॉप पर एज और फोन पर ब्रेव इस्तेमाल करते हैं, इसलिए अपने ब्राउज़र का About पेज जरूर खोलें।
माइक्रोसॉफ्ट ने भी आउटलुक की खामी ठीक की
क्रोम का सुधार माइक्रोसॉफ्ट के मासिक सुरक्षा अपडेट वाले दिन ही आया। ब्लीपिंगकंप्यूटर के अनुसार नवंबर के पैच ट्यूजडे में रिकॉर्ड 1,235 खामियां ठीक हुईं, जिनमें आउटलुक की एक स्पूफिंग खामी (CVE-2026-124194) भी है जिसका हमलों में इस्तेमाल हो रहा था। माइक्रोसॉफ्ट के अनुसार हमलावर खास तरीके से बनी मैसेज फाइल भेज सकता है और यूजर उसे खोले तो आउटलुक सामान्य बाहरी-कंटेंट चेतावनी दिखाए बिना हमलावर के नियंत्रण वाले नेटवर्क से जुड़ सकता है। इससे लॉगिन की जानकारी लीक हो सकती है, जिसका बाद में यूजर बनकर इस्तेमाल हो सकता है। इसके लिए यूजर को फाइल खोलनी पड़ती है, इसलिए बुनियादी नियम वही है: अनजान अटैचमेंट न खोलें, भले भेजने वाला जाना-पहचाना लगे।
अभी क्या करें
- क्रोम, एज, ब्रेव या कोई भी क्रोमियम आधारित ब्राउज़र अपडेट करें और उसे दोबारा चालू करें।
- विंडोज और ऑफिस के लंबित अपडेट इंस्टॉल करें।
- अनजान अटैचमेंट और अनचाहे मैसेज के लिंक न खोलें, खासकर वे जो बैंक, कूरियर या सरकारी दफ्तर के नाम पर आएं।
- ऑटोमैटिक अपडेट चालू रखें।
आगे क्या
उम्मीद है कि पर्याप्त यूजर के अपडेट कर लेने के बाद गूगल और तकनीकी ब्योरा जारी करेगा। तब तक सबसे सुरक्षित कदम अभी अपडेट करना है। हमलों का निशाना कौन था, इस पर गूगल या दूसरी कंपनियों का कोई आधिकारिक बयान आया तो हम उसे यहां जोड़ेंगे।